Termo de sigilo e confidencialidade: como proteger o capital intelectual da sua empresa
Gabriel Henrique Garcia Alves
Toda empresa possui informações que não deveriam sair de dentro da organização.
Estratégias comerciais.
Listas de clientes.
Processos internos.
Preços e condições negociadas.
Projetos ainda não lançados.
Código-fonte.
Documentações técnicas.
Métodos de produção.
Dados financeiros.
Planejamentos estratégicos.
Know-how desenvolvido durante anos de trabalho.
Em muitos casos, essas informações possuem tanto valor quanto os bens físicos da organização.
Esse conjunto de conhecimento, processos e informações estratégicas faz parte do capital intelectual da empresa.
E existe uma diferença importante entre possuir uma informação valiosa e realmente protegê-la.
É justamente nesse contexto que entra o termo de sigilo e confidencialidade.
Quando pensamos no patrimônio de uma empresa, normalmente lembramos primeiro de elementos físicos.
Imóveis.
Computadores.
Máquinas.
Veículos.
Equipamentos.
Estoque.
Mas uma parcela significativa do valor de muitas organizações não está em nenhum desses itens.
Está no conhecimento.
Imagine uma empresa de tecnologia que passou anos desenvolvendo determinado algoritmo.
Uma indústria que aperfeiçoou um processo próprio de fabricação.
Uma empresa comercial que construiu uma carteira de clientes extremamente qualificada.
Ou uma organização que possui uma estratégia de precificação desenvolvida a partir de anos de experiência.
Esses conhecimentos podem representar uma importante vantagem competitiva.
Informações comerciais confidenciais, conhecimentos técnicos, financeiros e de marketing podem constituir justamente parte dessa vantagem. O próprio INPI destaca a importância de medidas como restrição de acesso e acordos de confidencialidade para proteção dessas informações.
Proteger informação não significa impedir que os colaboradores tenham acesso a tudo.
Na prática, muitas pessoas precisam acessar informações estratégicas para conseguir executar seu trabalho.
Um vendedor pode precisar consultar a carteira de clientes.
Um desenvolvedor precisa acessar o código-fonte.
O financeiro trabalha com dados econômicos da empresa.
O RH possui acesso a informações dos colaboradores.
Um gestor pode conhecer planos que ainda não foram anunciados.
O problema não está necessariamente em conceder acesso.
O problema surge quando não existem regras claras sobre como aquela informação deve ser utilizada, armazenada e compartilhada.
O termo de sigilo e confidencialidade é um documento utilizado para estabelecer formalmente obrigações relacionadas ao tratamento de determinadas informações.
Em essência, ele deixa claro que determinadas informações acessadas durante a relação profissional possuem caráter confidencial e não devem ser utilizadas ou divulgadas de maneira inadequada.
Dependendo da situação e da redação utilizada, o documento pode estabelecer questões como:
quais informações são consideradas confidenciais;
para quais finalidades elas podem ser utilizadas;
quem pode ter acesso;
quais comportamentos são proibidos;
cuidados necessários com documentos e sistemas;
regras para compartilhamento;
obrigações após o encerramento da relação profissional;
consequências decorrentes do descumprimento.
O conteúdo adequado depende da realidade de cada organização, motivo pelo qual documentos com implicações jurídicas relevantes devem ser elaborados ou revisados por profissionais qualificados.
Imagine que um novo funcionário tenha acesso a uma planilha contendo informações estratégicas sobre clientes.
Ele sabe que não deveria divulgar aquele conteúdo?
Provavelmente.
Mas quais são exatamente as regras?
Pode enviar para seu e-mail pessoal para trabalhar em casa?
Pode salvar uma cópia em seu computador?
Pode compartilhar determinado dado com um fornecedor?
Pode comentar aquela informação depois de sair da empresa?
Quando as regras existem apenas de maneira informal, diferentes pessoas podem interpretá-las de maneiras diferentes.
O termo ajuda a transformar uma expectativa em uma orientação formal.
Isso varia bastante entre empresas.
Uma software house possui informações sensíveis diferentes das de uma indústria ou de um escritório de contabilidade.
Alguns exemplos comuns incluem:
Estratégias comerciais
Campanhas futuras, estratégias de venda, políticas de preço, negociações em andamento e planejamento de expansão podem possuir grande valor competitivo.
Informações sobre clientes
Carteira de clientes, contatos comerciais, histórico de negociações e determinadas condições contratuais podem fazer parte dos ativos estratégicos da empresa.
Informações técnicas
Código-fonte, arquitetura de sistemas, projetos de engenharia, fórmulas, especificações, métodos e processos internos.
Informações financeiras
Projeções, margens, custos, indicadores internos e planejamento financeiro.
Processos e know-how
Às vezes, o principal diferencial da empresa não é um produto isolado, mas a maneira como determinado trabalho é executado.
Projetos ainda não divulgados
Um produto que será lançado daqui a seis meses pode perder parte de sua vantagem competitiva caso detalhes sejam divulgados antes da hora.
Quando se fala em vazamento de informação, é comum imaginar alguém deliberadamente tentando prejudicar a empresa.
Essa é apenas uma das possibilidades.
Muitos incidentes acontecem simplesmente por falta de orientação.
Um funcionário encaminha um arquivo para o endereço errado.
Compartilha uma captura de tela sem perceber que existem informações confidenciais.
Salva documentos corporativos em um serviço pessoal.
Comenta um projeto em um ambiente público.
Fornece acesso a alguém que não deveria possuir aquela informação.
Por isso, a confidencialidade precisa fazer parte da cultura e dos processos da organização, e não apenas aparecer quando ocorre algum problema.
Um bom momento para estabelecer essas regras é justamente quando o colaborador começa sua relação com a empresa.
No onboarding, a organização normalmente apresenta:
políticas internas;
ferramentas utilizadas;
responsabilidades da função;
regras de segurança;
acessos aos sistemas;
normas de conduta.
É também um momento apropriado para apresentar as responsabilidades relacionadas à confidencialidade.
Isso permite que o colaborador compreenda as regras antes de começar a acessar informações potencialmente sensíveis.
Esse é um ponto fundamental.
Possuir um documento assinado é importante, mas ele não substitui boas práticas de segurança.
Uma empresa não deveria permitir que todos os funcionários tenham acesso irrestrito a todas as informações apenas porque existe um termo de confidencialidade.
A proteção precisa acontecer em várias camadas.
O INPI trabalha com o conceito de segurança da informação baseado, entre outros pontos, em confidencialidade, integridade e disponibilidade, destacando que informações devem ser acessadas apenas por pessoas autorizadas.
Por isso, o termo deve trabalhar junto com medidas como:
Controle de acesso
Cada funcionário deve visualizar apenas as informações necessárias para sua função.
Perfis e permissões
Sistemas corporativos devem permitir diferentes níveis de acesso.
Gestão de usuários
Quando alguém deixa a empresa, seus acessos precisam ser revogados.
Políticas internas
As pessoas precisam saber como documentos e dados devem ser tratados.
Segurança tecnológica
Autenticação, registros de acesso, backups e outras medidas técnicas também fazem parte da proteção.
O próprio material de orientação do INPI recomenda combinar acordos de confidencialidade com medidas práticas de proteção e controle das informações.
Uma prática importante é simples:
se uma pessoa não precisa de determinada informação para executar seu trabalho, provavelmente não precisa ter acesso a ela.
Um profissional do comercial não necessariamente precisa visualizar dados administrativos do RH.
Um funcionário operacional talvez não precise acessar relatórios financeiros estratégicos.
Um colaborador de uma unidade não necessariamente precisa consultar informações de outra unidade.
Esse tipo de separação reduz a superfície de exposição das informações.
Também facilita identificar responsabilidades caso algum problema aconteça.
A proteção das informações também precisa ser considerada no desligamento.
Nesse momento, alguns cuidados são importantes:
revogar acessos aos sistemas;
recolher equipamentos corporativos;
verificar arquivos e documentos sob responsabilidade do funcionário;
encerrar credenciais;
revisar permissões;
reforçar eventuais obrigações de confidencialidade aplicáveis.
Esse cuidado é especialmente importante para funções que lidam com informações estratégicas.
Comerciais podem conhecer a carteira de clientes.
Desenvolvedores podem conhecer detalhes técnicos.
Gestores podem conhecer estratégias futuras.
O término do vínculo não faz com que esse conhecimento simplesmente desapareça.
Nem toda informação protegida é um segredo comercial.
Empresas também lidam diariamente com informações relacionadas às próprias pessoas.
Documentos.
Remuneração.
Dados cadastrais.
Informações bancárias.
Dados profissionais.
Essas informações também exigem controles adequados.
O objetivo de criar uma cultura de confidencialidade não é apenas proteger estratégias empresariais.
É estabelecer uma organização em que as pessoas compreendam que informações acessadas em razão de suas funções precisam ser tratadas com responsabilidade.
Existe um detalhe importante nesse processo.
Em muitas empresas, o funcionário recebe acesso aos sistemas e somente depois conhece as políticas relacionadas ao uso dessas informações.
A ordem pode ser melhor.
Antes de conceder acesso ao ambiente corporativo, a organização pode apresentar as regras aplicáveis e obter a ciência do colaborador.
Dessa forma, o primeiro contato com informações internas já acontece dentro de um processo estruturado.
O Odynex foi desenvolvido para centralizar diferentes processos relacionados aos colaboradores e à gestão de pessoas.
E a preocupação com confidencialidade pode começar já no primeiro contato do usuário com a plataforma.
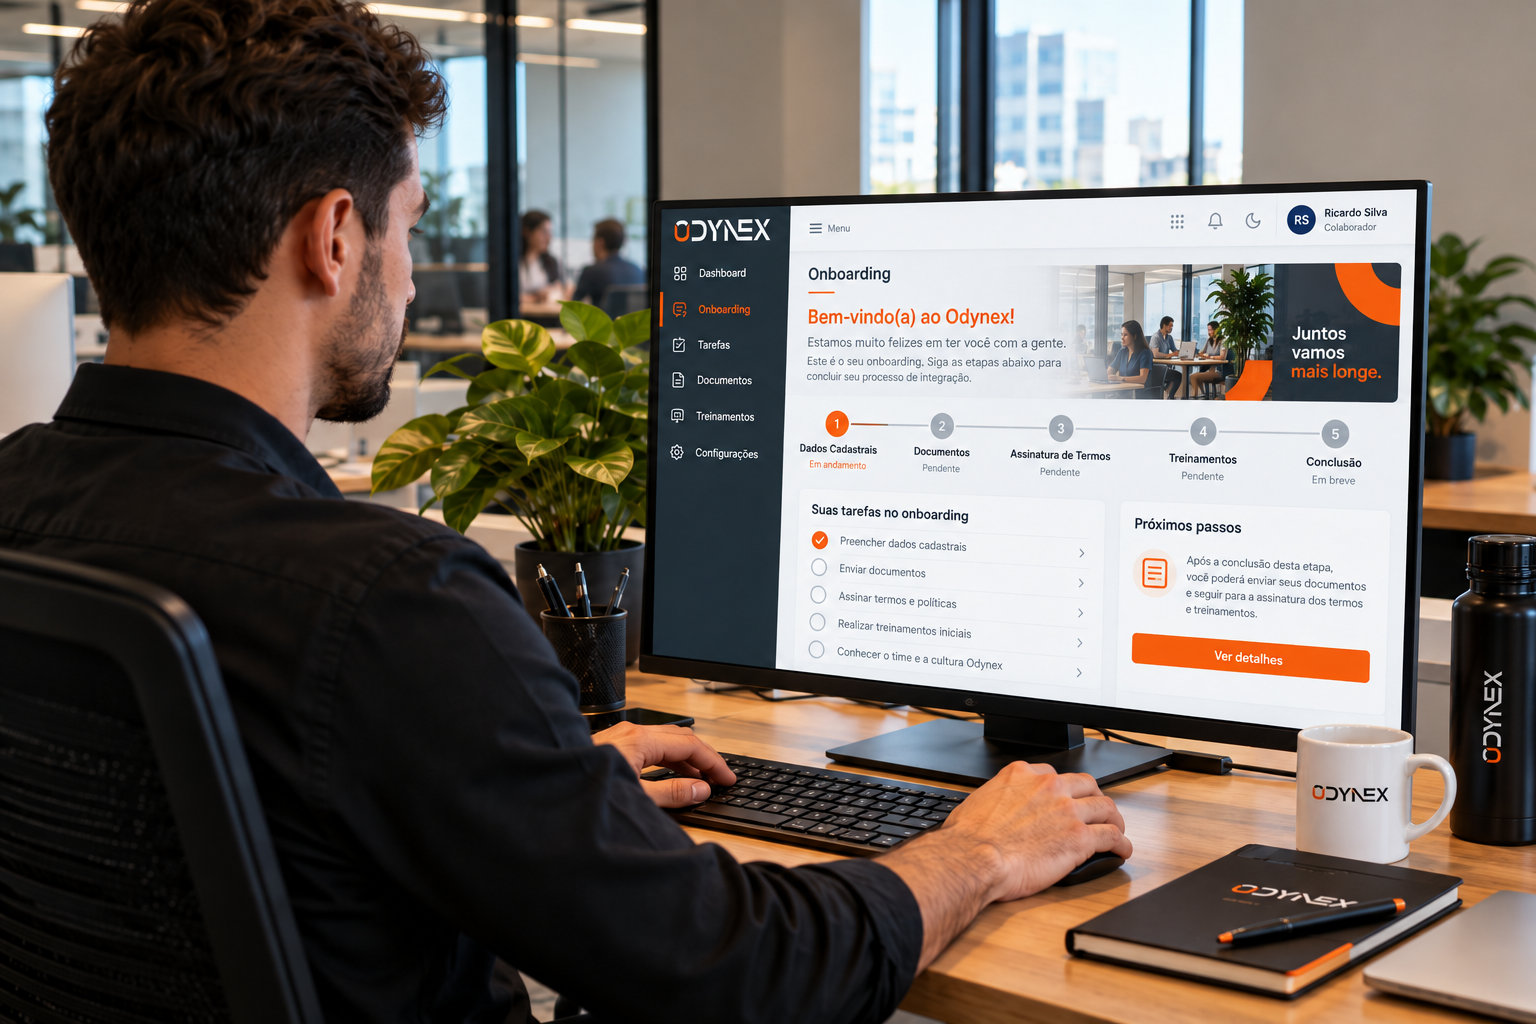
No primeiro acesso ao sistema, o Odynex gera um Termo de Sigilo e Confidencialidade para que o usuário realize sua assinatura.
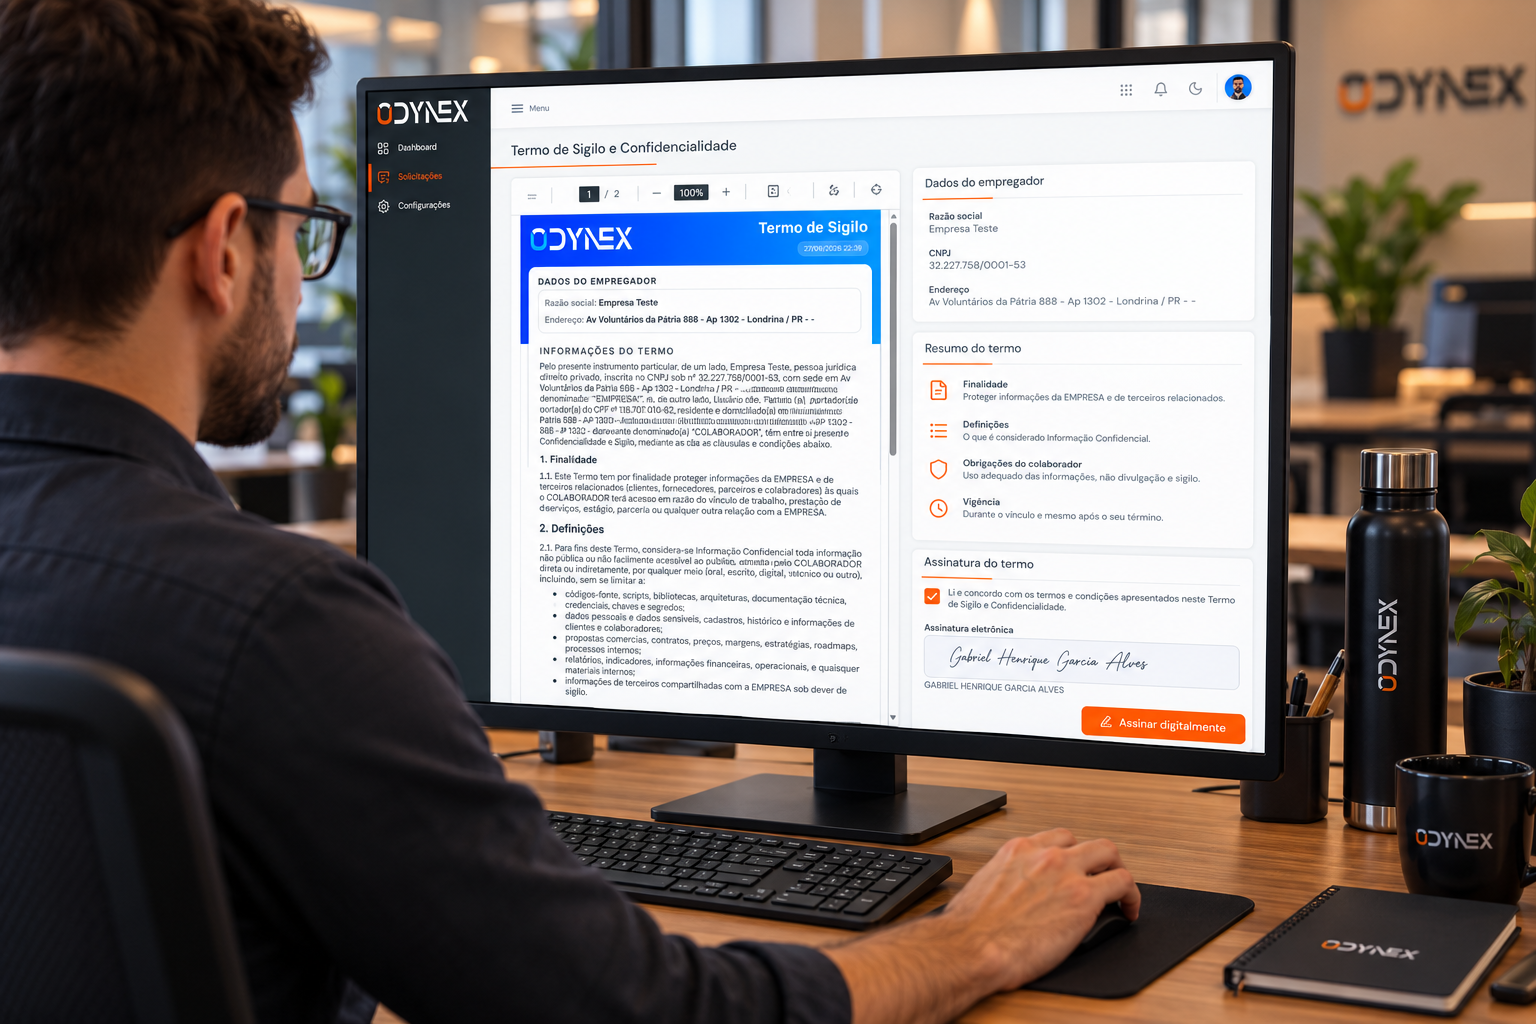
Dessa maneira, a empresa consegue incluir essa etapa dentro do próprio processo de entrada do usuário no ambiente corporativo.
Em vez de depender de um documento esquecido em uma pasta ou de uma orientação exclusivamente verbal, a confidencialidade passa a fazer parte do fluxo inicial de utilização da plataforma.
Isso se conecta a uma ideia importante:
antes de utilizar os recursos da empresa e acessar informações corporativas, o usuário precisa conhecer e formalizar sua ciência sobre as responsabilidades relacionadas ao sigilo.
Capital intelectual não aparece necessariamente no estoque ou em uma etiqueta de patrimônio.
Mas pode representar uma das partes mais valiosas de uma organização.
Clientes conquistados durante anos.
Processos aperfeiçoados.
Estratégias desenvolvidas.
Tecnologia criada internamente.
Conhecimento acumulado pela equipe.
Informações comerciais.
Tudo isso merece proteção.
O termo de sigilo e confidencialidade é uma das ferramentas que podem fazer parte dessa estratégia, principalmente quando combinado com controle de acessos, boas práticas de segurança e processos internos bem definidos.
E quanto mais cedo essa responsabilidade for apresentada ao colaborador, melhor.
Com o Odynex, o processo já pode começar no primeiro acesso do usuário, com a geração do Termo de Sigilo e Confidencialidade para assinatura.
Proteja o conhecimento da sua empresa, estabeleça responsabilidades desde o início e transforme segurança da informação em parte da cultura da organização.
Conheça o Odynex e veja como tornar o onboarding e a gestão dos seus colaboradores mais organizados e seguros.
Confira outras ideias para tornar as rotinas da sua empresa mais simples e organizadas.
Ver todas as publicações